Digital Certificates (Ed25519) — Content Types & Use Cases
Package:
@vicacha-devs/strapi-plugin-certificates· Plugin ID:certificates· Admin Workspace:/admin/plugins/certificates
1. Content-Type Entities, Locations & Schemas (strapi.documents)
Section titled “1. Content-Type Entities, Locations & Schemas (strapi.documents)”Registers two Collection Types (plugin::certificates.template and plugin::certificates.certificate). Templates define reusable certificate layouts, signatory rules, witness counts, and serial prefixes; Issued Certificates store canonical JSON payloads signed with Ed25519 (cryptographicSignature, publicKeyFingerprint), salted PII hashes (nationalIdHash), and DocuSign envelope status. Supports schemaExtensions in config/plugins.ts.
Where to Find Content-Type Entities in Strapi v5
Section titled “Where to Find Content-Type Entities in Strapi v5”- Content Manager:
/admin/content-manager/collection-types/plugin::certificates.template&/admin/content-manager/collection-types/plugin::certificates.certificate(visible: true) - Content-Type Builder:
/admin/plugins/content-type-builderunder Collection Types (Certificate Template&Issued Certificate) - Plugin Workspace & Settings:
/admin/plugins/certificates(Issuance Wizard, Ledger & Templates) and/admin/settings/certificates - Database Tables:
certificates_templatesandcertificates_records
plugin::certificates.certificate — Issued Certificate
Section titled “plugin::certificates.certificate — Issued Certificate”Cryptographically signed official certificate record with signatory and witness attestation
Kind:
collectionType· DB Table:certificates_records· Admin Location:/admin/content-manager/collection-types/plugin::certificates.certificate· Draft & Publish:No· i18n:No
| Attribute | Strapi Type | Required | Constraints / Target |
|---|---|---|---|
serialNumber |
string |
Yes | max: 64 |
templateDocumentId |
string |
Yes | max: 120 |
templateSlug |
string |
Yes | max: 120 |
templateName |
string |
Yes | max: 160 |
status |
enumeration |
Yes | enum: pending_approval, issued, revoked, expired; default: "pending_approval" |
recipientFullName |
string |
Yes | max: 200 |
recipientChosenName |
string |
No | max: 200 |
recipientEmail |
email |
No | — |
recipientPhone |
string |
No | max: 64 |
recipientNationality |
string |
No | max: 120 |
nationalIdMasked |
string |
No | max: 32 |
nationalIdHash |
string |
No | max: 128; private: true |
issuedAt |
string |
Yes | max: 40 |
expiresAt |
string |
No | max: 40 |
revokedAt |
string |
No | max: 40 |
revocationReason |
text |
No | — |
signatories |
json |
No | default: [] |
witnesses |
json |
No | default: [] |
customData |
json |
No | default: {} |
secondaryDates |
json |
No | default: {} |
canonicalPayloadHash |
string |
Yes | max: 128 |
cryptographicSignature |
text |
Yes | — |
publicKeyFingerprint |
string |
Yes | max: 96 |
verificationToken |
string |
No | max: 128; private: true |
esignProvider |
enumeration |
No | enum: none, docusign, docuseal, webhook; default: "none" |
esignEnvelopeId |
string |
No | max: 128 |
esignEnvelopeStatus |
enumeration |
No | enum: not_sent, sent, delivered, completed, declined, voided; default: "not_sent" |
esignCompletedAt |
string |
No | max: 40 |
linkedBookingCode |
string |
No | max: 64 |
notes |
text |
No | — |
plugin::certificates.template — Certificate Template
Section titled “plugin::certificates.template — Certificate Template”Reusable official certificate template with signatory rules, witness requirements, and body statement
Kind:
collectionType· DB Table:certificates_templates· Admin Location:/admin/content-manager/collection-types/plugin::certificates.template· Draft & Publish:No· i18n:No
| Attribute | Strapi Type | Required | Constraints / Target |
|---|---|---|---|
name |
string |
Yes | max: 160 |
slug |
uid |
Yes | — |
description |
text |
No | — |
serialPrefix |
string |
Yes | max: 8; default: "CERT" |
defaultValidityDays |
integer |
No | — |
requiresWitnesses |
boolean |
No | default: false |
minWitnesses |
integer |
No | default: 0 |
requiresApproval |
boolean |
No | default: true |
esignEnabled |
boolean |
No | default: false |
esignProvider |
enumeration |
No | enum: none, docusign, docuseal, webhook; default: "none" |
organizationName |
string |
Yes | max: 200 |
organizationSubheader |
string |
No | max: 240 |
headerText |
string |
No | max: 240 |
titleText |
string |
Yes | max: 200 |
bodyTemplate |
text |
Yes | — |
footerText |
text |
No | — |
defaultSignatories |
json |
No | default: [] |
customFieldsSchema |
json |
No | default: [] |
secondaryCalendars |
json |
No | default: [] |
accentColor |
string |
No | max: 16; default: "#14532d" |
active |
boolean |
No | default: true |
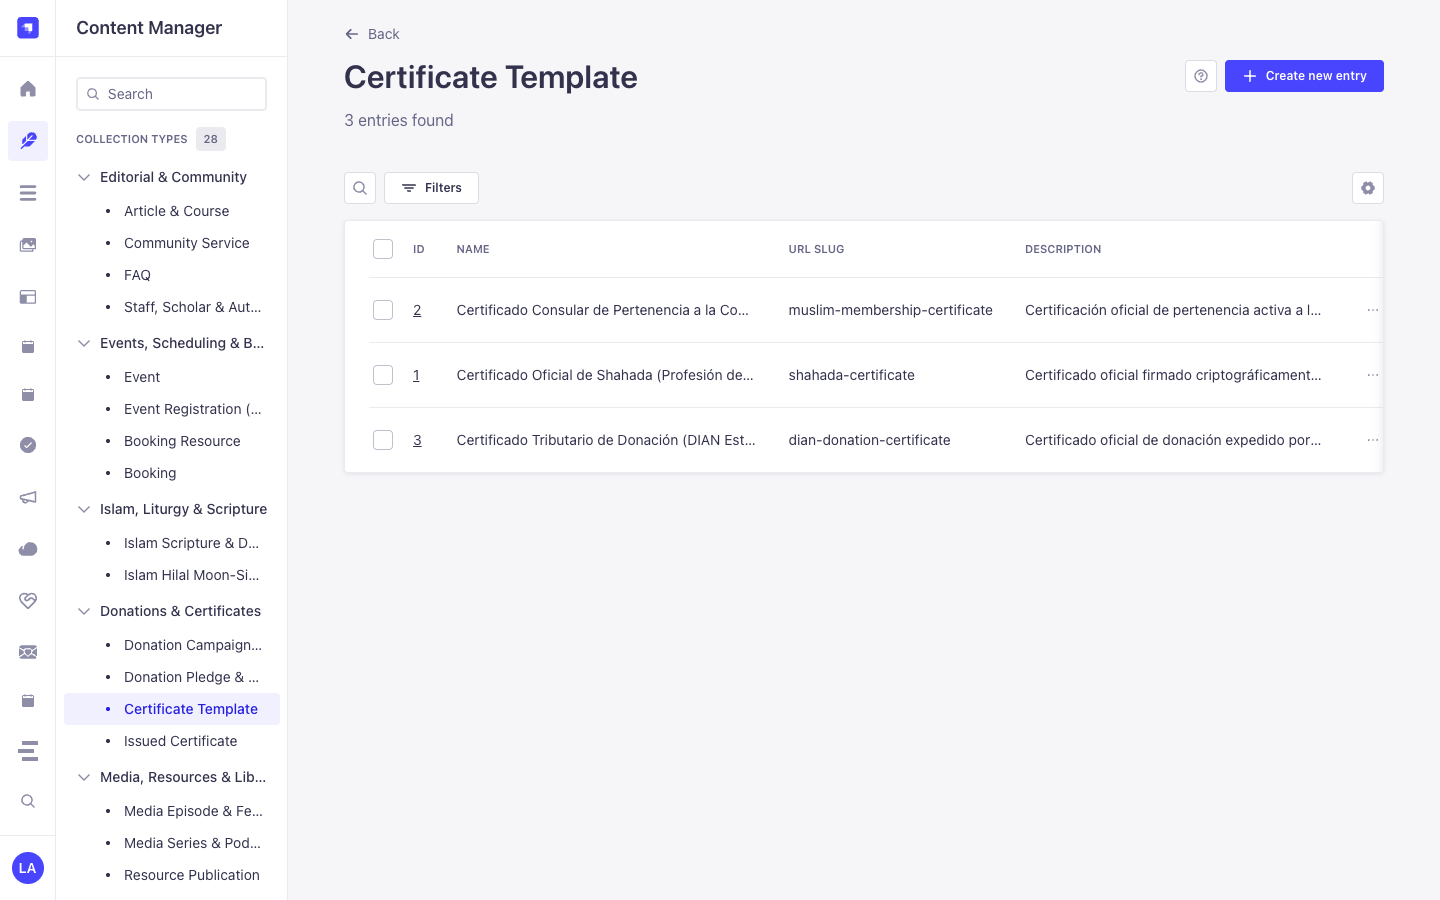
Strapi v5 Content Manager Integration (/admin/content-manager)
Section titled “Strapi v5 Content Manager Integration (/admin/content-manager)”Content Manager Sidebar Group:
Donations & Certificates
Content Manager Entities & Components
Section titled “Content Manager Entities & Components”plugin::certificates.template(Certificate Template —/admin/content-manager/collection-types/plugin::certificates.template)plugin::certificates.certificate(Issued Certificate —/admin/content-manager/collection-types/plugin::certificates.certificate)
Why This Plugin Creates & Integrates Content Manager Entities
Section titled “Why This Plugin Creates & Integrates Content Manager Entities”@vicacha-devs/strapi-plugin-certificates exposes Certificate Template (plugin::certificates.template) and Issued Certificate (plugin::certificates.certificate) inside the Strapi v5 Content Manager so legal, academic, and finance administrators can manage templates, link signatories, and audit issued credentials using Strapi’s native tools:
- Structured Template & Signatory Management: Create and version
Certificate Templaterecords (shahada,nikah,donation_tax,course_completion,membership) with default signatory titles, serial prefixes, and witness counts in Content Manager. - Cryptographic Audit Trail Inspection: Inspect
serialNumber,canonicalPayloadHash,cryptographicSignature(Ed25519),publicKeyFingerprint,nationalIdMasked(***-***-7720), andesignEnvelopeStatusonIssued Certificateentries while keepingnationalIdHashandverificationTokenprotected (private: true). - Relational & Schema Extensions: Link
Issued Certificaterecords toapi::leader.leaderofficiating scholars or donor profiles viaconfig/plugins.ts -> schemaExtensions.
How to Use in Strapi Content Manager (Step-by-Step)
Section titled “How to Use in Strapi Content Manager (Step-by-Step)”- Open in Content Manager: In the left sidebar, expand Content Manager -> Collection Types -> Donations & Certificates and click Certificate Template (
/admin/content-manager/collection-types/plugin::certificates.template) or Issued Certificate (/admin/content-manager/collection-types/plugin::certificates.certificate). - Manage Certificate Templates: Open Certificate Template to configure
name,slug,category,serialPrefix(e.g.,SHD,DON),bodyTemplate,requiresWitnesses, anddefaultSignatories. - Audit or Revoke Issued Certificates: Open Issued Certificate to filter credentials by
serialNumber,status(active,pending_signature,revoked),recipientName, oresignEnvelopeStatus. - Workspace vs. Content Manager: Use the Certificates Workspace (
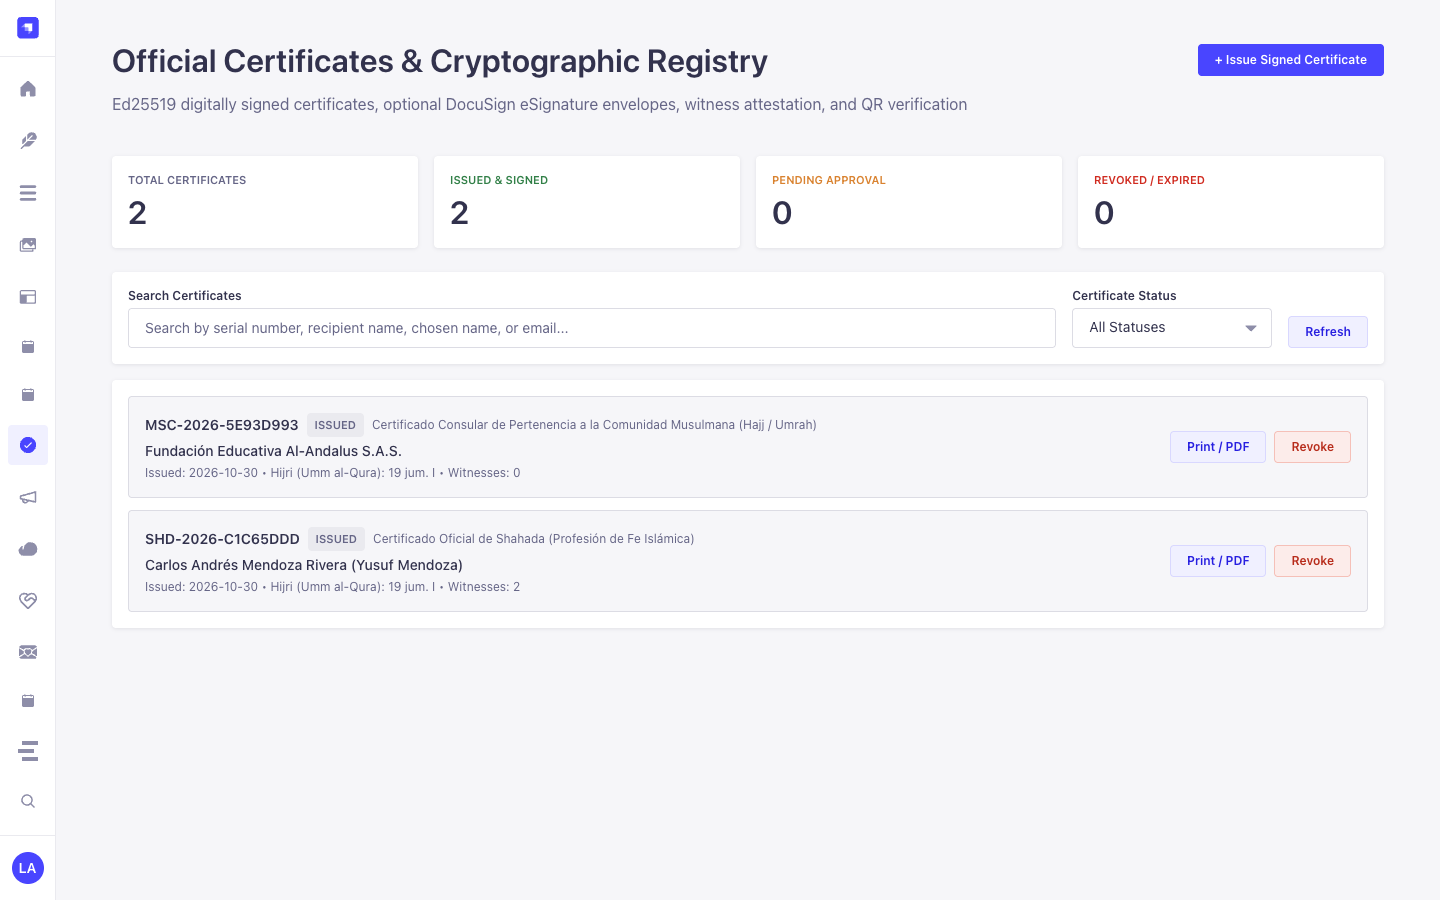
/admin/plugins/certificates) to issue new Ed25519-signed credentials via the cryptographic signing wizard; use Content Manager to maintain templates, inspect audit hashes, and manage custom relational fields.
Content Manager & Plugin Workspace Synchronization
Section titled “Content Manager & Plugin Workspace Synchronization”Content Manager Use Cases & Editorial Workflows
Section titled “Content Manager Use Cases & Editorial Workflows”Content Manager Use Case 1 — Designing & Updating Official Shahada, Nikah & Tax Certificate Templates
Section titled “Content Manager Use Case 1 — Designing & Updating Official Shahada, Nikah & Tax Certificate Templates”- Why & What it is for: Maintain standardized legal wording, serial prefixes (
SHD-,TAX-), and default signatory blocks in Content Manager. - How to use in Content Manager: Open
/admin/content-manager/collection-types/plugin::certificates.template, editOfficial Shahada CertificateorTax-Deductible Donation Certificate, and save.
Content Manager Use Case 2 — Compliance Filtering of Issued Credentials by Status & Fiscal Year
Section titled “Content Manager Use Case 2 — Compliance Filtering of Issued Credentials by Status & Fiscal Year”- Why & What it is for: Audit all active or revoked tax donation and consular certificates for annual compliance reporting.
- How to use in Content Manager: Open
/admin/content-manager/collection-types/plugin::certificates.certificateand filter bycategory = donation_taxandstatus = active.
3. End-to-End Use Cases & Workflows
Section titled “3. End-to-End Use Cases & Workflows”Use Case 1 — Issuing Cryptographically Signed Official Credentials
Section titled “Use Case 1 — Issuing Cryptographically Signed Official Credentials”- What it is for: Issue tamper-evident Shahada, Marriage (Nikah), Course Completion, or Tax Donation certificates signed with an Ed25519 private key.
- How it works: Select a
plugin::certificates.templatein/admin/plugins/certificatesor callPOST /certificates/certificates/issue; the service canonicalizes the payload, signs it with Ed25519, and persistsplugin::certificates.certificate.
Use Case 2 — Public QR Code Verification & Tamper Detection
Section titled “Use Case 2 — Public QR Code Verification & Tamper Detection”- What it is for: Let third parties (embassies, employers, auditors) verify a certificate’s authenticity by scanning its QR code.
- How it works: Call
GET /api/certificates/verify/{serialNumber}?token=...to re-verify the Ed25519 signature againstcanonicalPayloadHashand return masked recipient details.
Use Case 3 — Privacy-Preserving National ID Lookup (nationalIdHash)
Section titled “Use Case 3 — Privacy-Preserving National ID Lookup (nationalIdHash)”- What it is for: Verify whether a certificate belongs to a specific national ID number without storing plaintext national IDs in the database.
- How it works: The entity stores only
nationalIdMasked(***-***-7720) and a per-serial salted SHA-256nationalIdHash(private: true).
Use Case 4 — DocuSign / Webhook Multi-Party E-Signature Attestation
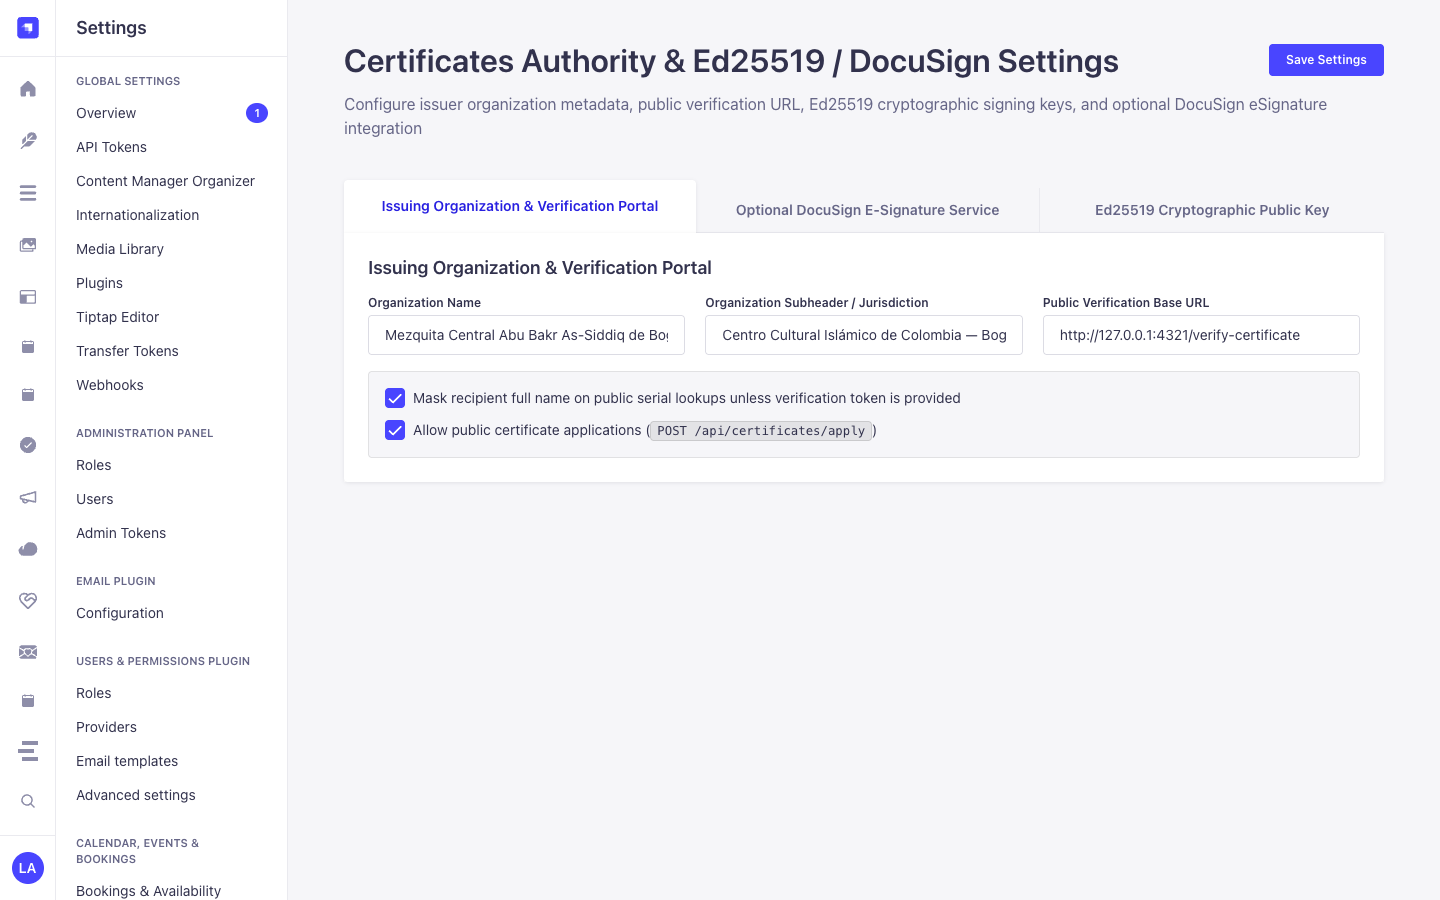
Section titled “Use Case 4 — DocuSign / Webhook Multi-Party E-Signature Attestation”- What it is for: Route pending certificates to signatories and witnesses via DocuSign envelopes and automatically transition status upon completion.
- How it works: Webhook events hit
POST /api/certificates/webhooks/esign(verified with constant-time HMAC-SHA256) and updateesignEnvelopeStatusonplugin::certificates.certificate.